


Freebox Pro : Comment l’Intelligence Artificielle permet la détection automatique des anomalies
Les équipes du SOC d’ITrust (Security Operations Center ou Centre des opérations) s’appuient sur notre outil Reveelium qui intègre de puissants algorithmes développés en interne et sur l’intelligence artificielle [...]
Nouvelle Freebox Pro : comment ITrust tire parti des ressources de Threat Intelligence pour assurer votre protection
Lancée le 14 janvier dernier, la nouvelle Freebox Pro inclut de nombreuses innovations pour assurer au mieux la protection de votre activité. Entre autres, une base de données de [...]
ITrust x Free Pro : Nouvelle Freebox Pro cybersécurité !
La Nouvelle Freebox Pro : Un Concentré de technologie et de sécurité pour les entreprises Performance, sécurité et innovation : la nouvelle Freebox Pro repousse les limites pour accompagner [...]
Focus sur Perfctl : Le malware ciblant les systèmes Linux
Perfctl est un malware relativement récent qui a rapidement démontré sa capacité à s'infiltrer dans des environnements complexes, notamment les serveurs Linux des entreprises. Au cours des trois à [...]
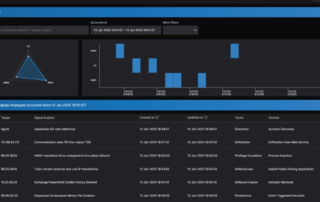
Features Reveelium : La base Weak Signals
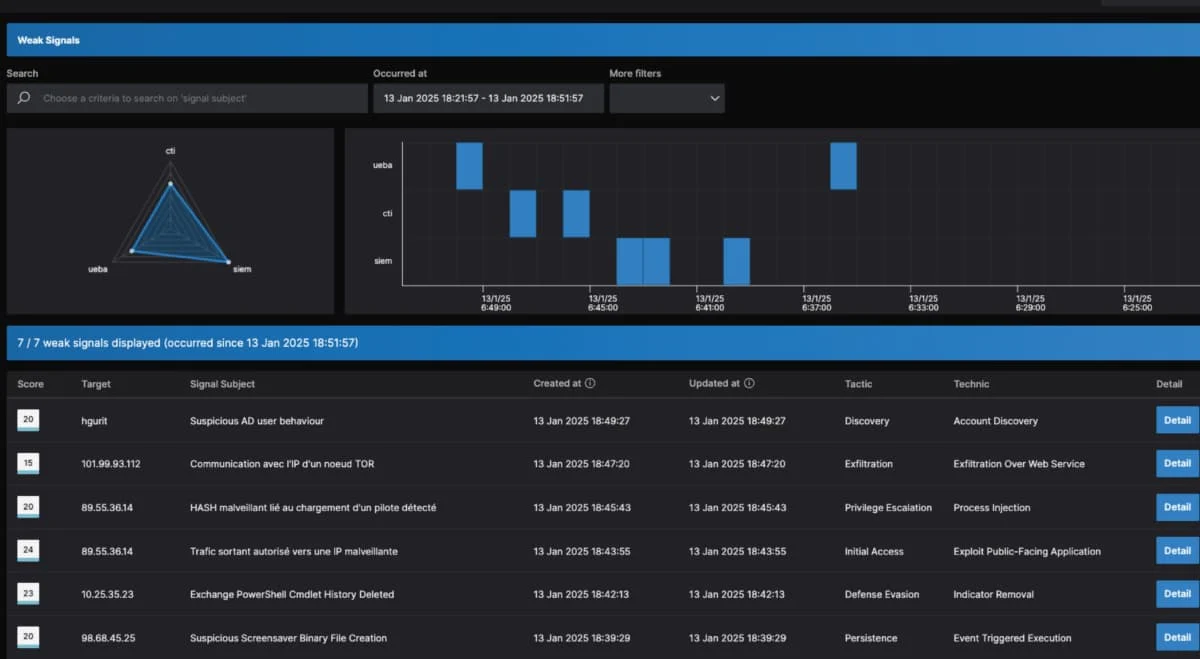
Weak Signals : une avancée majeure de Reveelium V12 L’un des principaux enjeux de la version 12 de Reveelium était de redéfinir la structure de qualification des menaces. Le [...]
Comment Reveelium, le SIEM XDR français, exploite la base MITRE ATT&CK® pour renforcer ses capacités de détection
La base de connaissances MITRE ATT&CK, adoptée par des milliers d’organisations à travers le monde, est régulièrement mise à jour pour inclure les dernières évolutions des cybermenaces grâce aux [...]
Focus Attaque MitM : Evil Twin
L’attaque Evil Twin est une forme d’attaque de type Man-in-the-Middle (MitM) exploitant les réseaux Wi-Fi publics. Son nom, signifiant « jumeau maléfique », vient du fait qu’un pirate crée [...]
Focus malware : Agent Tesla
Agent Tesla se distingue comme un Remote Access Trojan (RAT) avancé, souvent utilisé à des fins malveillantes. Ce malware, à la fois keylogger et voleur d'informations, est capable de [...]
Focus malware : Steelfox
Dans l’actu cyber du moment, un nom intrigue et inquiète à la fois : Steelfox. Ce malware, à l’appellation énigmatique mêlant l’acier et la ruse du renard, symbolise parfaitement [...]
Focus malware : Le botnet Zergeca
Zergeca est un type de malware, découvert en 2024. Il s'agit d'un réseau de machines infectées (botnet) conçu pour mener des attaques de type DDoS (attaques par déni de [...]