About ITrust

This author has not yet filled in any details.
So far ITrust has created 143 blog entries.

ISO 9001 chez ITrust : décryptage d’une démarche qualité au service des clients

Chez ITrust, la certification ISO 9001 ne se résume pas à une reconnaissance officielle. Elle traduit une démarche collective visant à maîtriser les processus, améliorer les prestations et renforcer la satisfaction client. À travers ses pratiques, ses engagements et les résultats de son dernier audit, ITrust revient sur la place de la qualité dans ses activités de cybersécurité. ISO 9001 : une norme internationale axée sur la qualité Reconnue à l'échelle internationale, la norme ISO 9001 définit les exigences d'un système de management de la qualité. Elle vise à aider les organisations à structurer et maîtriser leurs processus, à [...]
ISO 9001 chez ITrust : décryptage d’une démarche qualité au service des clients2026-10-30T15:42:22+01:00

TrendAI Vision One™ × Reveelium.ai Defend : deux plateformes, une vision unifiée de la menace

Sur un endpoint, une activité suspecte peut être détectée avec un niveau de détail particulièrement fin. Mais pour un analyste SOC, cette détection n’est souvent qu’une pièce du puzzle : authentifications, flux réseau, événements cloud, logs applicatifs ou alertes issues d’autres solutions de sécurité peuvent être nécessaires pour comprendre l’incident dans son ensemble. C’est tout l’intérêt de la complémentarité entre TrendAI Vision One™ Endpoint Security et Reveelium.ai Defend : exploiter la richesse des informations issues de la protection endpoint et les corréler avec les autres signaux disponibles dans le système d’information. De l’endpoint au contexte global de l’incident TrendAI [...]

TrendAI Vision One™ × Reveelium.ai Defend : deux plateformes, une vision unifiée de la menace2026-10-26T09:21:40+01:00

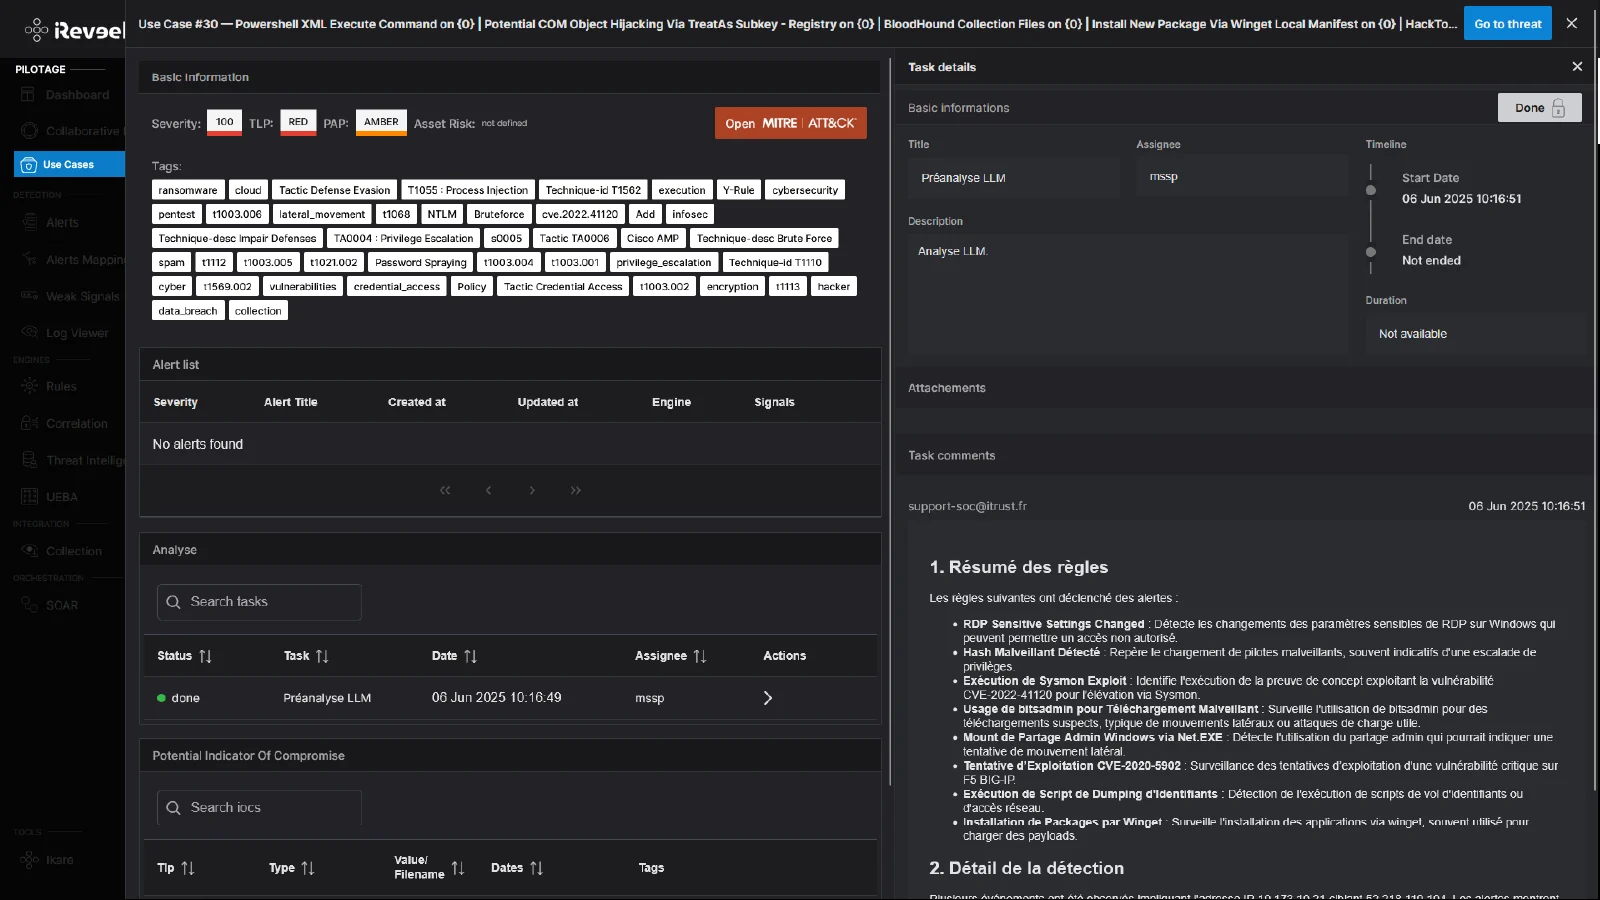
Comment Reveelium transforme des menaces analysées en connaissance pour les suivantes ?

Une menace remonte dans le SOC. L’analyste l’investigue, échange avec le client pour récupérer les éléments de contexte nécessaires, établit sa conclusion puis clôture l’alerte. L’analyse est terminée, mais elle a aussi produit une connaissance précieuse sur l’environnement du client. Que devient cette connaissance lorsqu’un scénario similaire se présente quelques semaines plus tard ? Avec la fonctionnalité Use Case de Reveelium v12.5, les enseignements tirés d’une menace déjà analysée et qualifiée peuvent désormais être capitalisés et exploités lors des analyses futures. Transformer une menace clôturée en connaissance exploitable Avec Reveelium v12.5, une menace identifiée, qualifiée puis clôturée peut être [...]

Comment Reveelium transforme des menaces analysées en connaissance pour les suivantes ?2026-10-15T09:23:29+02:00

Facturation électronique obligatoire : quels risques cyber pour les entreprises ?

Depuis le 1er septembre 2026, la réforme de la facturation électronique est entrée en vigueur en France. Toutes les entreprises assujetties à la TVA doivent désormais être en mesure de recevoir des factures électroniques, tandis que les grandes entreprises et les ETI doivent également les émettre sous ce format. Les PME et micro-entreprises rejoindront ce dispositif à compter du 1er septembre 2027. Derrière cette évolution réglementaire se cache également un véritable enjeu de cybersécurité.  Désormais, les factures B2B concernées transitent par des plateformes agréées, directement ou par l’intermédiaire de solutions compatibles.  Pour les entreprises, cela signifie une multiplication potentielle [...]

Facturation électronique obligatoire : quels risques cyber pour les entreprises ?2026-10-15T08:52:11+02:00

Le CERT ITrust rejoint l’InterCERT France

Après avoir participé à la deuxième promotion de l’incubateur InterCERT en 2024, le CERT ITrust officialise son adhésion à l’InterCERT France, première communauté française de CERT (Computer Emergency Response Team). Une nouvelle étape dans le développement de nos activités de réponse à incident et de notre engagement au sein de l’écosystème cyber français. InterCERT France : renforcer la coopération entre les équipes de réponse à incident Créée en 2021, l’association InterCERT France fédère des équipes de détection et de réponse aux incidents de cybersécurité (CERT/CSIRT), issues d’organisations publiques et privées. Son objectif est de favoriser la coopération opérationnelle, le [...]

Le CERT ITrust rejoint l’InterCERT France2026-10-14T17:33:16+02:00

Focus acteur malveillant : ZeroBytes

Actif en France depuis au moins juillet 2026, ZeroBytes est un groupe cybercriminel spécialisé dans le vol et la revente de données. Présent sur les réseaux sociaux, il cible des organisations publiques comme privées, sans distinction sectorielle particulière. Son mode opératoire repose notamment sur l’exploitation d’identifiants compromis et d’accès légitimes, permettant d'atteindre des données sensibles sans nécessairement exploiter de vulnérabilité critique ou déployer de malware. Une approche qui souligne le rôle central de l’identité numérique dans les chaînes d’attaque. Des identifiants compromis comme principal vecteur d’accès Le mode opératoire décrit par ZeroBytes repose principalement sur l’utilisation de comptes préalablement [...]

Focus acteur malveillant : ZeroBytes2026-10-15T08:39:37+02:00

Rétro-ingénierie d’une récente campagne PureLogs Stealer

Parmi les attaques quotidiennes qui sont observées par les analystes SOC durant leur supervision, les malwares de type stealer ont une place de choix. Ces logiciels qui volent les mots de passe stockés de manière non sécurisée sur les machines sont en effet massivement utilisés par les attaquants dans des campagnes pour récupérer des informations de connexion. Les attaques sont simples, rapides et facilement industrialisables. Parmi les infostealer se retrouvent des noms désormais connus comme Lumma Stealer, Vidar, RedLine, etc. Vers la mi-juillet 2026, une des instances EDR déployées chez un client a bloqué une communication réseau issue d’une exécution [...]

Rétro-ingénierie d’une récente campagne PureLogs Stealer2026-09-02T10:41:15+02:00

Cyber Resilience Act : les fabricants face à l’échéance de septembre 2026 et aux nouvelles normes ETSI

Le Cyber Resilience Act (CRA) ne se contente plus d'être un texte législatif à l'horizon lointain. Il entre résolument dans sa phase opérationnelle. Le 17 août 2026, l'ETSI (European Telecommunications Standards Institute) a officiellement lancé le processus d'approbation de 17 normes européennes clés destinées à soutenir la mise en œuvre du règlement. Ces standards couvrent un spectre large, des systèmes d'exploitation aux objets connectés (IoT), définissant concrètement ce que signifie la « sécurité par conception » pour tout produit doté d'éléments numériques commercialisé dans l'Union européenne. Le piège des délais imbriqués : une première échéance avant 2027 Une particularité [...]

Cyber Resilience Act : les fabricants face à l’échéance de septembre 2026 et aux nouvelles normes ETSI2026-08-18T10:37:39+02:00

DORA : ce qui change concrètement pour la cybersécurité et la conformité du secteur financier en 2026

Le règlement européen sur la résilience opérationnelle numérique (DORA), entré en application le 17 janvier 2025, est désormais pleinement intégré au dispositif de supervision du secteur financier. Après une année 2025 largement consacrée à l’accompagnement des entités financières dans la mise en œuvre de leurs nouvelles obligations, 2026 marque une phase de supervision renforcée. Les autorités compétentes, dont l’ACPR en France, intensifient notamment leurs contrôles sur la gestion des incidents, les cadres de gestion du risque TIC et les relations avec les prestataires informatiques. DORA établit ainsi un cadre harmonisé visant à renforcer la résilience opérationnelle numérique des entités [...]

DORA : ce qui change concrètement pour la cybersécurité et la conformité du secteur financier en 20262026-08-18T16:45:36+02:00

NIS2 en 2026 : comment anticiper la conformité malgré le retard de transposition en France

Alors que nous entrons dans le second semestre 2026, la transposition française de la directive NIS2 (Network and Information Security) reste en suspens. Ce décalage par rapport au calendrier initial a déclenché des procédures d’infraction de la part de la Commission européenne. Pourtant, pour les milliers d’entités essentielles et importantes concernées, attendre la publication finale de la loi au Journal Officiel serait une erreur stratégique. L’urgence n’est pas législative, elle est opérationnelle. Le piège de l’attente : pourquoi l’ANSSI n’attend pas la loi Si le cadre juridique national est encore en discussion, l’Autorité nationale de la sécurité des [...]

NIS2 en 2026 : comment anticiper la conformité malgré le retard de transposition en France2026-08-18T10:35:44+02:00
Go to Top