About ITrust

This author has not yet filled in any details.
So far ITrust has created 141 blog entries.

🚨 Alerte SOC NIVEAU 2 – Vulnérabilité Hautement Critique Apache log4j

Le 10 décembre dernier, le CERT FR a publié une vulnérabilité hautement critique, qui met potentiellement en danger un nombre important d'applications. La bibliothèque open source log4j est en effet largement utilisée pour le développement d'applications Java. La communauté informatique craint une utilisation massive de cette vulnérabilité, qui fait déjà l'objet de nombreuses exploitations. Les équipes d’ITrust ont mis en place plusieurs moyens de détecter d’éventuelles tentatives d’exploitation de la vulnérabilité (IOC et règles de détection). Nous sommes particulièrement vigilants sur les périmètres touchés par cette CVE. Quels risques pour votre activité ? En exploitant cette faille de sécurité, [...]
🚨 Alerte SOC NIVEAU 2 – Vulnérabilité Hautement Critique Apache log4j2025-10-23T16:32:19+02:00

Feedback Session : Kryptis Malware Detection

The Kryptis malware recently attempted to spread through the infrastructure of one of our customers, a SME-sized company, operating in the legal sector. Countered by our teams, this threat followed the attack patterns of modern malwares,which are difficult Difficult to detect with traditional tools, this customer case highlights the weaknesses of perimeter defense logics. In this post we explain, in a pedagogical way, how we were able to block this cyber attack by exploiting the triptych: SIEM UEBA / Threat Intelligence / Human Expertise. The Kryptis malware The Reveelium UEBA SIEM started by detecting attempts to access the Dark Web, [...]

Feedback Session : Kryptis Malware Detection2021-10-25T10:35:28+02:00

THE SOC REVEELIUM OBTAINS THE U.A.F. LABEL

THE SOC REVEELIUM OBTAINS THE U.A.F. LABEL ITrust has obtained the UAF (Used by French Military) label, granted to our Reveelium technology, integrated into our SOC. This label, awarded by the French Ministry of the Army, is the result of several years of collaboration in the protection of vital national organizations. This recognition reinforces ITrust's position as a reference in the market of AI-enhanced sovereign cybersecurity solutions. (SIEM UEBA, XDR, Scanner and EDR) "The Reveelium SOC is the first SOC to receive the UAF label. Three French ministries are now secured by the SOC Reveelium, in order to fight against [...]

THE SOC REVEELIUM OBTAINS THE U.A.F. LABEL2022-09-27T17:17:34+02:00

The recipe of a good SIEM for a good SOC?

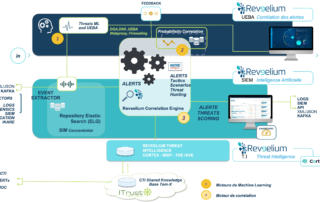
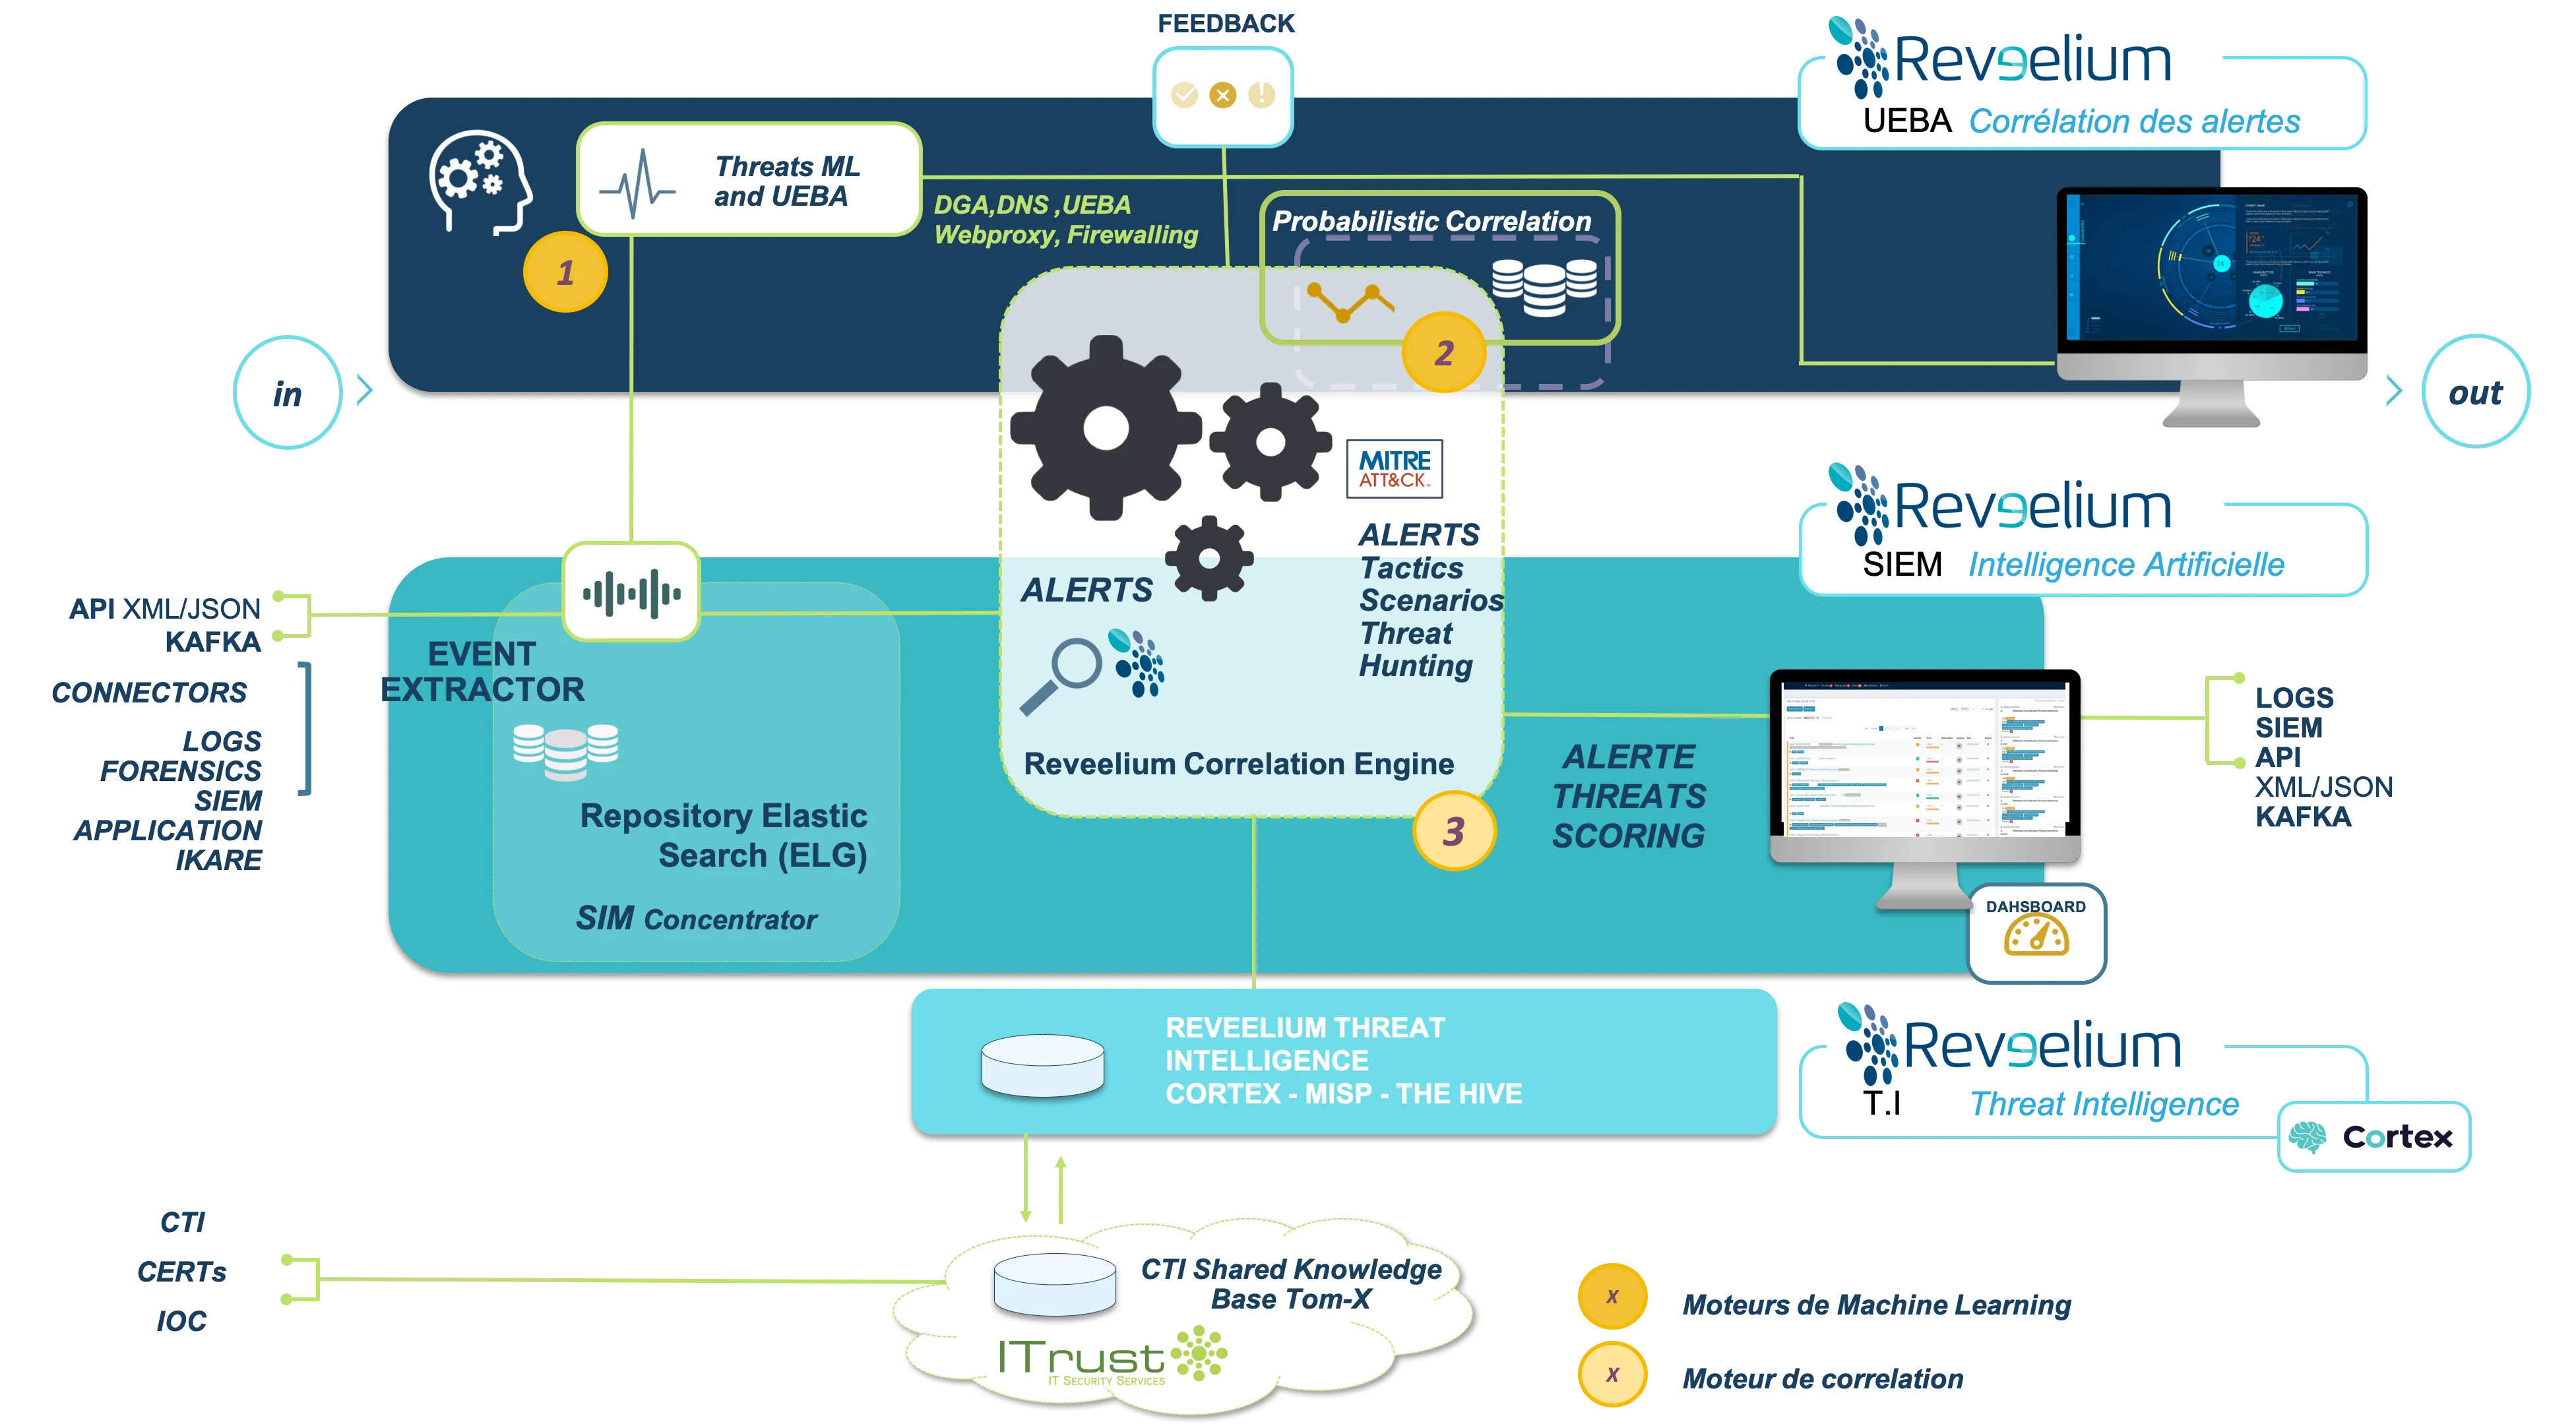
How does Reveelium UEBA / TreatHunting SIEM work? The principles that govern the operation of SIEM (Security Information Event Management) tools have been well known for years. The arrival of artificial intelligence for cybersecurity tools is less well known. We try to explain it simply here, despite the important technical knowledge usually necessary to fully understand the functioning of very innovative AI technologies.   The logical building blocks : A SIM: Security information management: it centralizes and aggregates logs from applications, equipment, security tools (FW, antivirus, proxies, etc...). An advanced SIM can generate some alerts based on (simple) search criteria [...]

The recipe of a good SIEM for a good SOC?2021-10-07T15:58:25+02:00

Who is the winner? The MITRE Matrix-based ranking of the best cyberprotection technologies

Above : Feedback from the field CIOs, CISOs or managers often ask us what the best practices are to apply to protect themselves effectively and quickly. The first answer I give them is to identify the risks and to set up a simple organization (CISO, DPO, PSSI) adapted to the structure's functioning. Within ITrust for 14 years, we have had the time to form an opinion on the best practices, correlating them to those identified by the ANSSI or ENISA or SANS. We have some convictions and we wanted to confirm them with a mini study based on independent recognized [...]

Who is the winner? The MITRE Matrix-based ranking of the best cyberprotection technologies2021-10-07T16:21:12+02:00

LE SOC REVEELIUM OBTIENT LE LABEL U.A.F

ITrust a obtenu  le label UAF (Utilisé par les Armées Françaises), accordé à notre technologie Reveelium, intégrée à notre SOC. Délivré par le Ministère des Armées, ce label concrétise plusieurs années de collaboration pour la protection des organismes vitaux à la Nation. Cette reconnaissance vient renforcer la position d’ITrust, référent sur le marché des solutions de cybersécurité souveraines dopées à l’IA. (SIEM UEBA, XDR, Scanner et EDR) « Le SOC Reveelium est le premier SOC à recevoir le label UAF. Trois  ministères français sont aujourd'hui sécurisés par le SOC Reveelium, afin de lutter contre les menaces avancées en cybersécurité, leaks ou ransomwares. » [...]

LE SOC REVEELIUM OBTIENT LE LABEL U.A.F2025-10-23T16:33:15+02:00

🚨 ALERTE SOC Niveau 1 – LE MALWARE KRYPTIS SE PROPAGE ACTUELLEMENT DANS LES ENTREPRISES

Nous avons déjoué ces 10 derniers jours plusieurs attaques du malware Kryptis, avant qu'il ne s'active. Ce logiciel malveillant n'est pas détecté par les antivirus, ni les firewalls. Quels risques pour votre activité ? Le Trojan (Cheval de Troie), une fois installé, peut être contrôlé à distance par l'attaquant (Command & Control). Il est alors utilisé pour voler vos informations : noms d'utilisateur, mots de passe et fichiers sensibles (exfiltration). Il peut aussi effectuer des captures d'écran et de clavier (keylogging), afin de les envoyer à un serveur distant contrôlé par un attaquant. Grâce à ce malware, l'attaquant pourra donc surveiller [...]

🚨 ALERTE SOC Niveau 1 – LE MALWARE KRYPTIS SE PROPAGE ACTUELLEMENT DANS LES ENTREPRISES2025-10-23T16:33:40+02:00

Santé (2/2): pourquoi le secteur de la santé est-il ciblé par les cyberattaques ?

Etat actuel des SI dans le domaine de la santé Découvrez la deuxième partie de notre article sur les données de santé ! La première partie, toujours disponible sur notre blog, s’intéressait à la valeur des données de santé pour les attaquants, ainsi qu’à l’état de la sécurité informatique dans le milieu médical en France Nous l’avons abordé dans l’article précédent : les établissements de santé sont une cible de choix pour les pirates informatiques. L’hôpital, par exemple, est trop souvent une proie facile… Peu défendus et détenteurs de données sensibles, l’accès au S.I est essentiel, vital même, à leur [...]

Santé (2/2): pourquoi le secteur de la santé est-il ciblé par les cyberattaques ?2025-10-23T16:33:53+02:00

ITrust et Jaguar Network (groupe iliad / Free) proposent une nouvelle offre de cybersécurité souveraine

ITrust, éditeur français de solutions logicielles en cybersécurité et Jaguar Network, opérateur télécom et fournisseur de services d’hébergement souverain, proposeront dès septembre une nouvelle offre de supervision et détection de cybersécurité 100% française. Des savoir-faire complémentaires L’essor des solutions SaaS et les enjeux stratégiques liés à la sécurité des données nourrissent un besoin grandissant en solutions d’hébergement performantes, sûres et souveraines. Jaguar Network, équipé du SOC ITrust, propose ainsi une solution supervisée de cybersécurité à ses clients et les protège contre les menaces informatiques actuelles : ransomwares, malwares, APT, vols de données, etc … Une relation commerciale qui s’inscrit dans [...]

ITrust et Jaguar Network (groupe iliad / Free) proposent une nouvelle offre de cybersécurité souveraine2025-10-23T16:34:02+02:00

🚨 ALERTE SOC Niveau 1 – La France est actuellement ciblée par une campagne d’attaque du mode opératoire APT31

Les équipes du SOC ITrust restent particulièrement attentives sur les périmètres touchés : Au vu des événements nouveaux concernant la recrudescence des attaques orchestrées par APT31,  les équipes ITrust ont déjà récupéré la liste des indices de compromission. Celle-ci a été intégrée à la base de connaissance MISP et au lookuptable Graylog. Les équipes ITrust peuvent proposer des astreintes de nuit pour les clients qui ne sont pas supervisés en 24/7. Pour plus d’informations : >   Contactez nous au 05.67.34.67.80 ou à l'adresse contact@itrust.fr >   Nos équipes sont dimensionnées pour fonctionner en service non dégradé en 24/7. Quels risques pour votre activité [...]

🚨 ALERTE SOC Niveau 1 – La France est actuellement ciblée par une campagne d’attaque du mode opératoire APT312025-10-23T16:34:10+02:00
Go to Top