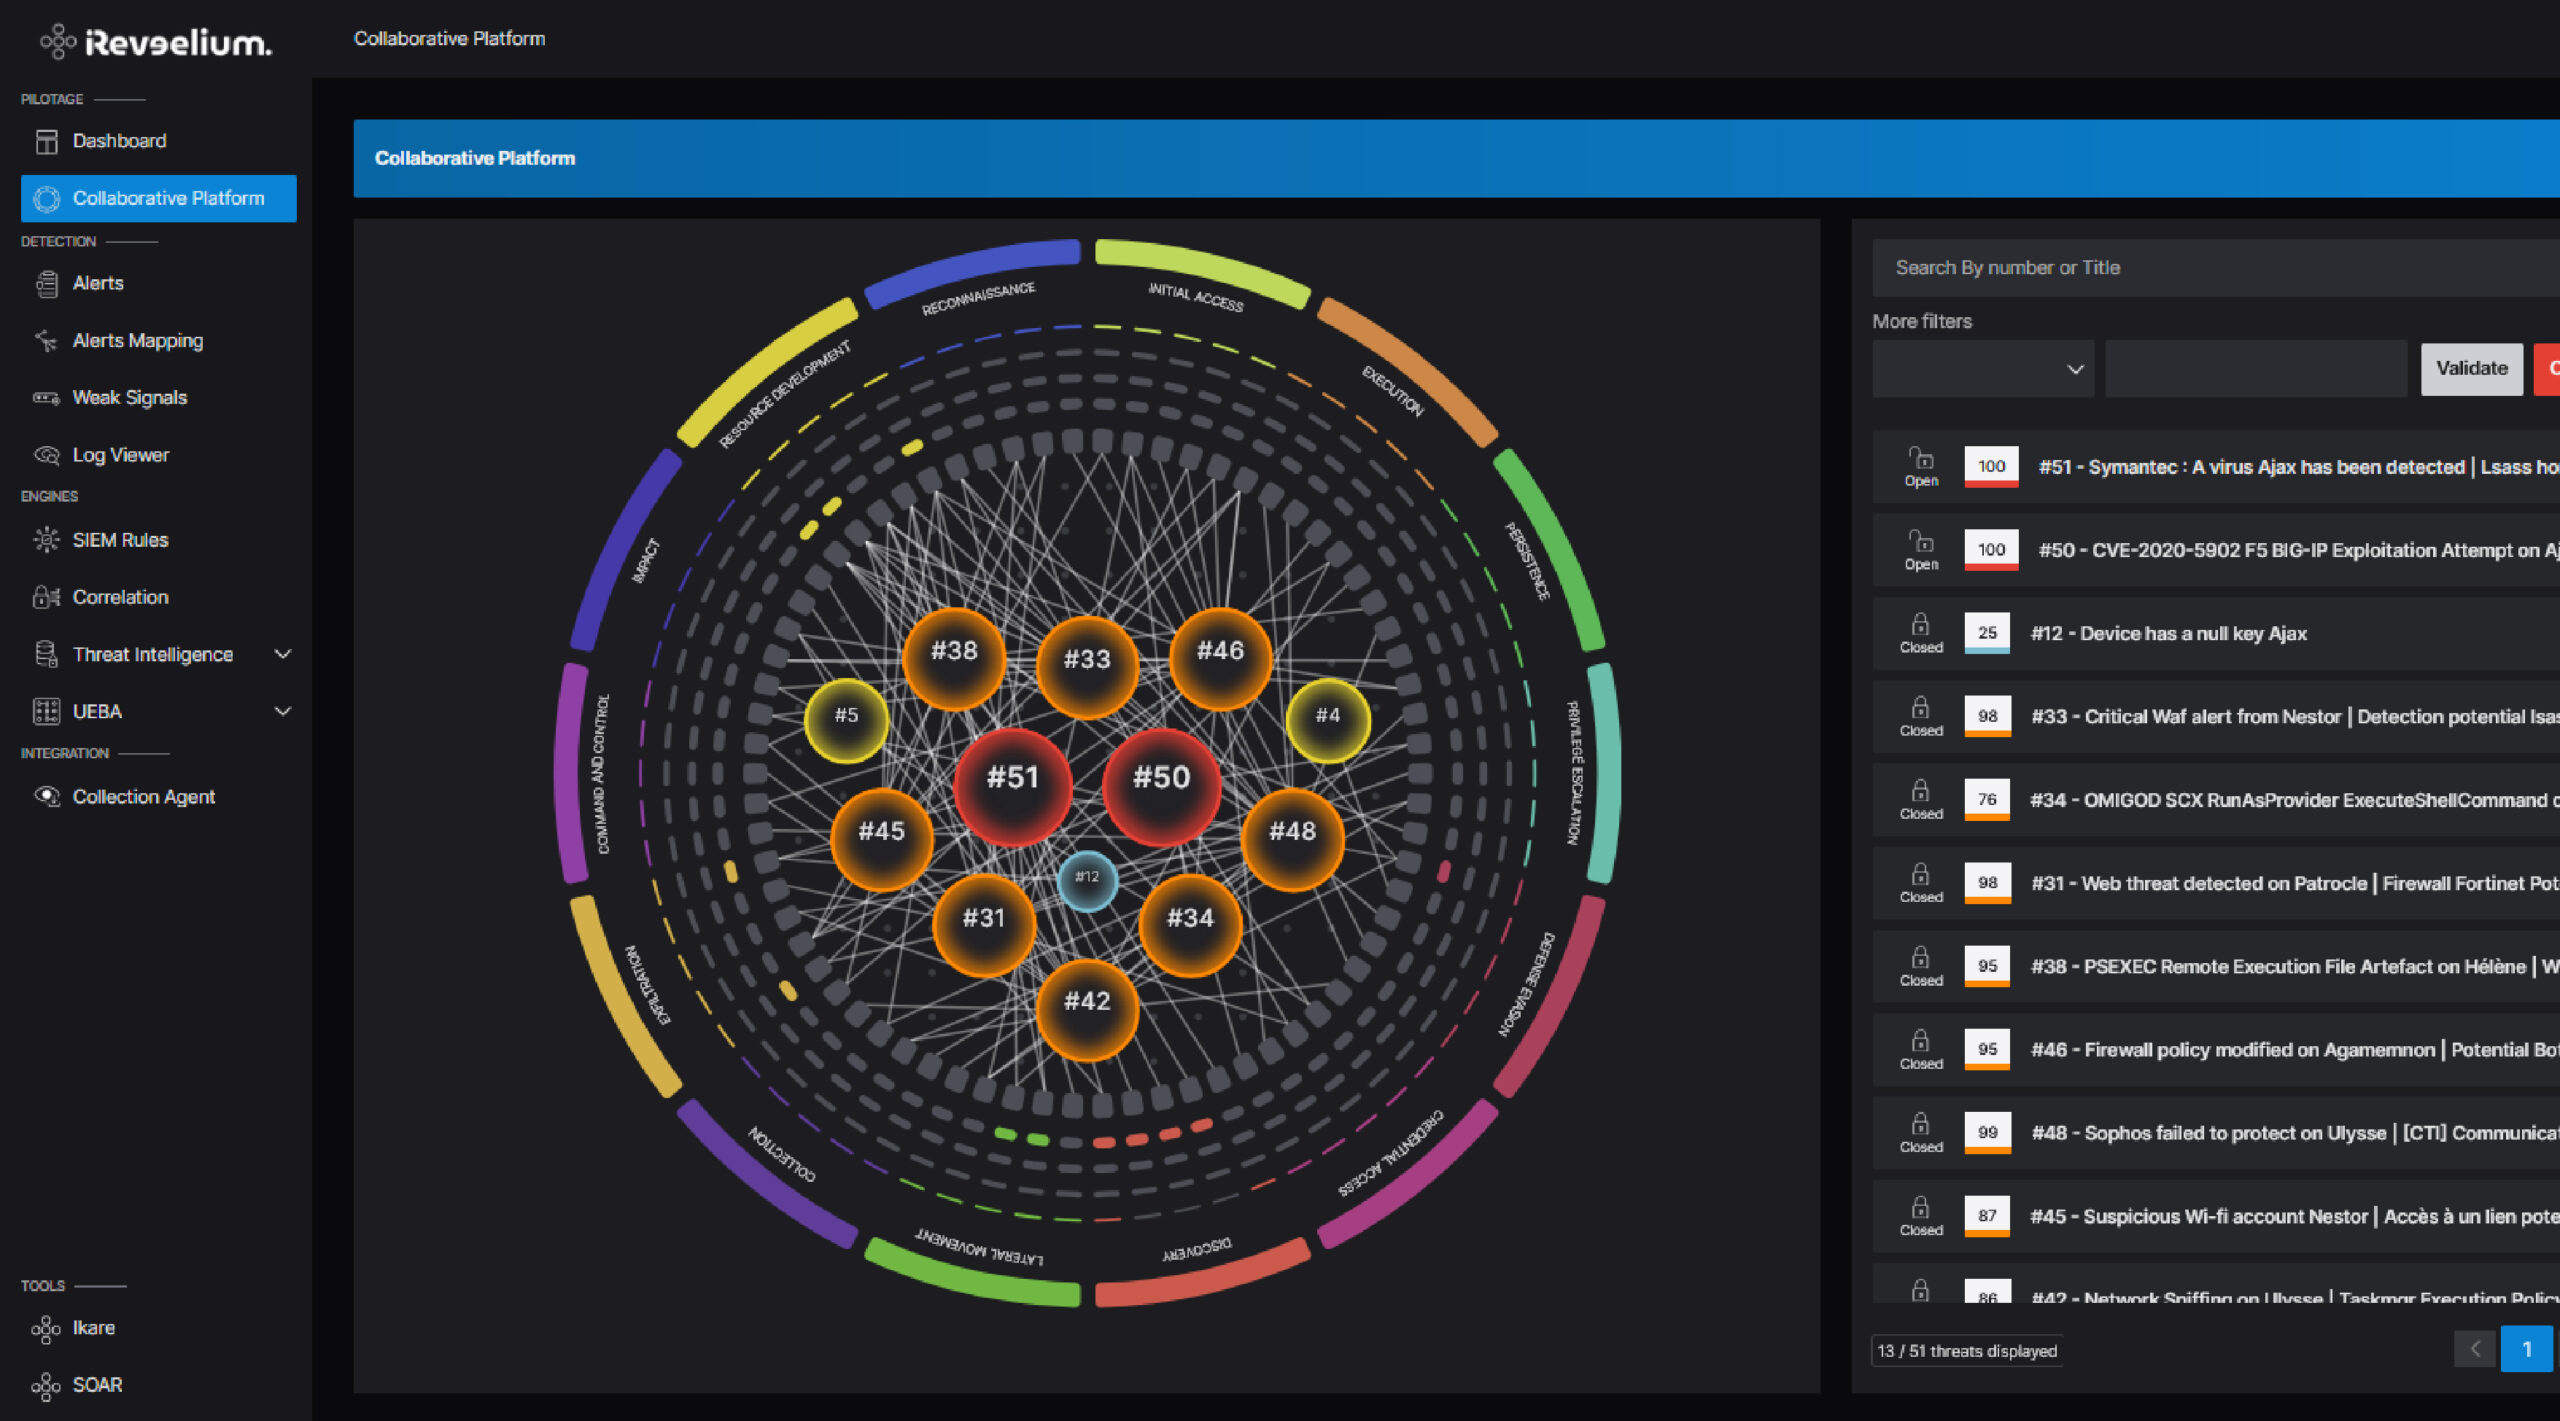
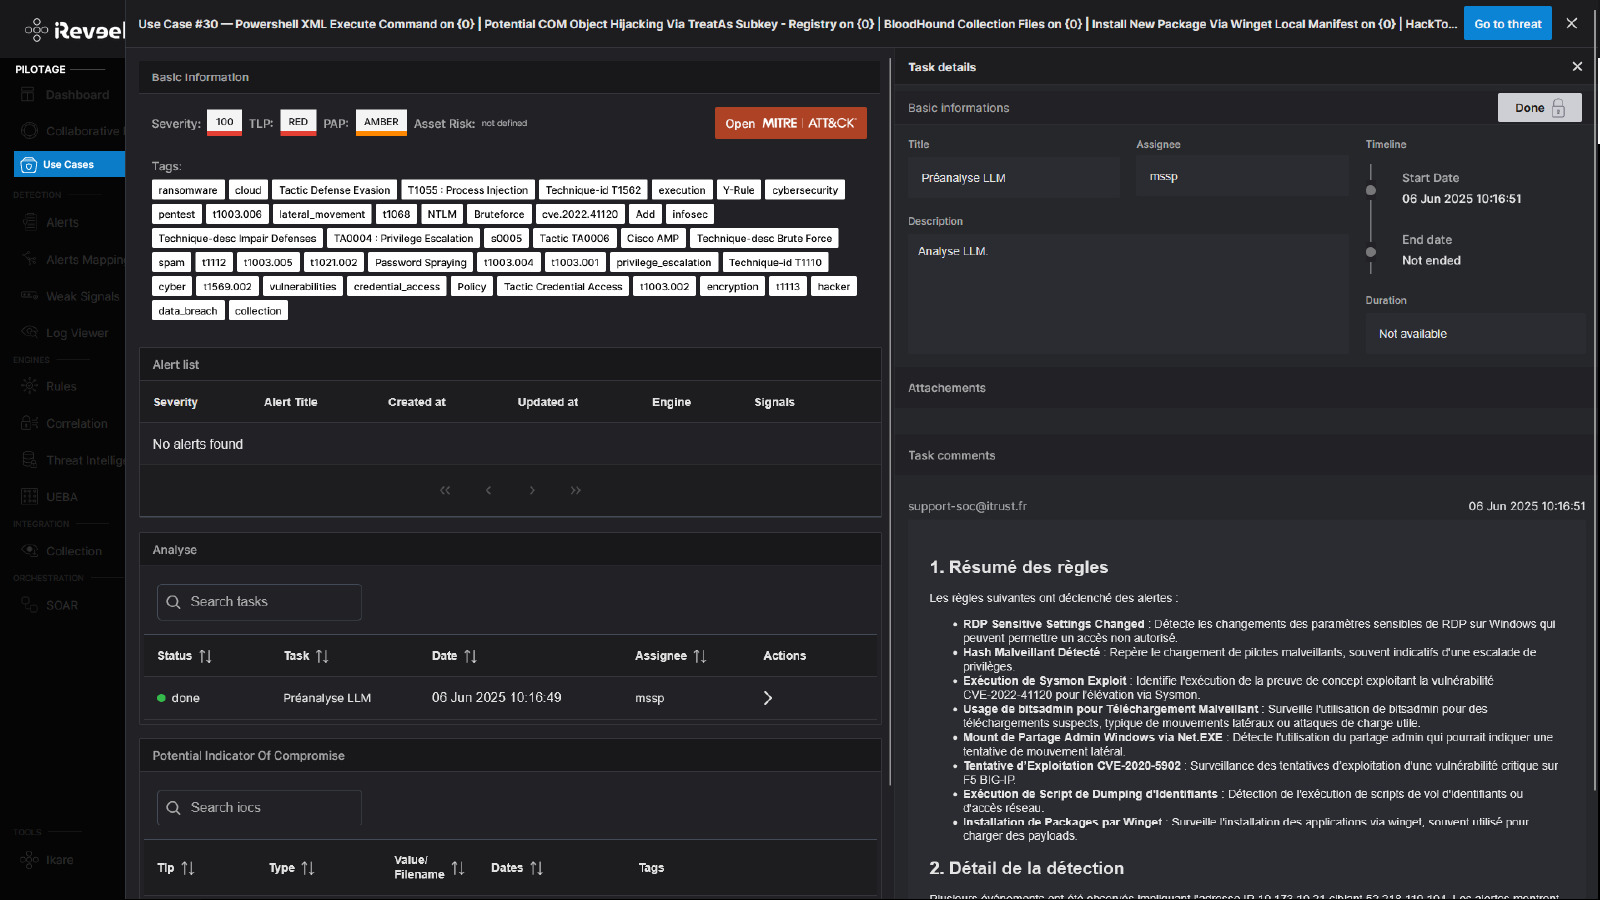
Une menace remonte dans le SOC. L’analyste l’investigue, échange avec le client pour récupérer les éléments de contexte nécessaires, établit sa conclusion puis clôture l’alerte. L’analyse est terminée, mais elle a aussi produit une connaissance précieuse sur l’environnement du client.
Que devient cette connaissance lorsqu’un scénario similaire se présente quelques semaines plus tard ?
Avec la fonctionnalité Use Case de Reveelium v12.5, les enseignements tirés d’une menace déjà analysée et qualifiée peuvent désormais être capitalisés et exploités lors des analyses futures.
Transformer une menace clôturée en connaissance exploitable
Avec Reveelium v12.5, une menace identifiée, qualifiée puis clôturée peut être taguée comme Use Case, directement depuis son écran de détail.
Le choix de ce moment est important. À la clôture, l’investigation est terminée, la conclusion est posée et le contexte client a été récupéré. Toutes les informations nécessaires sont donc réunies pour capitaliser immédiatement sur le travail réalisé. Le tag peut être posé par l’équipe SOC, mais aussi directement par le client. Car face à un comportement technique, chacun détient une partie de l’information : l’analyste sait ce qui s’est produit sur le SI ; le client peut expliquer pourquoi.
Une activité inhabituelle peut ainsi correspondre à une opération de maintenance planifiée, au déploiement d’un nouvel outil par la DSI ou encore à l’intervention régulière d’un prestataire. C’est le croisement de ces deux regards – l’expertise technique du SOC et la connaissance métier du client – qui donne toute sa valeur aux Use Cases de Reveelium.
Que retrouve-t-on concrètement dans un Use Case ?
Un Use Case rassemble les éléments qui ont permis de comprendre et de qualifier une menace :
- le scénario technique observé ;
- les signaux et alertes associés ;
- la chronologie des événements ;
- l’analyse réalisée par l’ingénieur SOC ;
- la conclusion retenue ;
- le contexte et le retour métier du client ;
- les échanges intervenus au cours de l’analyse.
Chaque nouveau Use Case vient enrichir une base de connaissances constituée à partir de situations réelles, déjà investiguées et contextualisées. L’enjeu n’est donc plus seulement de conserver l’historique d’une menace, mais de rendre la connaissance produite lors de son traitement réellement exploitable.
Une même connaissance au service des analystes et du Copilot
La fonctionnalité répond à deux usages complémentaires.
Pour les analystes SOC : ne plus repartir de zéro
Face à une situation similaire à un cas déjà rencontré, l’analyste dispose d’une référence : ce qui avait été observé, l’analyse réalisée, la conclusion retenue et le contexte fourni par le client. Il peut ainsi s’appuyer sur la connaissance déjà acquise et concentrer son investigation sur ce qui est réellement nouveau, plutôt que de rechercher une information déjà obtenue lors d’une précédente analyse.
Cette capitalisation facilite également la prise en main d’un environnement par un nouvel analyste. Il peut accéder aux situations déjà rencontrées et à leurs spécificités sans devoir reconstruire progressivement cette connaissance au fil des alertes.
Pour le Copilot LLM : contextualiser davantage les pré-analyses
La base de Use Cases est également exploitée par le Copilot LLM de Reveelium. Celui-ci fonctionne selon une approche RAG (Retrieval-Augmented Generation) : face à une nouvelle alerte, il recherche les éléments pertinents dans sa base documentaire avant de les intégrer à son contexte pour produire sa pré-analyse.
Les Use Cases lui donnent accès à un corpus restreint mais qualifié : des cas réels, issus de l’environnement du client et déjà analysés et contextualisés.
L’objectif est d’améliorer la pertinence des pré-analyses en s’appuyant sur la connaissance accumulée au fil des investigations. Plutôt que de privilégier uniquement le volume d’informations disponibles, le Copilot peut ainsi exploiter des cas sélectionnés pour leur valeur. En d’autres termes : mieux vaut cent cas bien documentés que cent mille événements bruts.
Cas concret : quand le SOC rencontre une situation déjà connue
Prenons l’exemple d’une menace qui remonte dans Reveelium.
- L’analyste SOC démarre son investigation. Après analyse et échange avec le client, l’explication est identifiée : le comportement observé correspond à un traitement batch mensuel exécuté par un prestataire. La menace est finalement clôturée comme faux positif.
- Quelques semaines plus tard, un scénario similaire se reproduit. Sans capitalisation efficace, un second analyste peut être amené à reprendre l’investigation et à solliciter de nouveau le client pour obtenir une information déjà communiquée. Avec les Use Cases, la première analyse est devenue une référence. Le scénario technique, la conclusion de l’analyste et le contexte métier apporté par le client sont disponibles dans la base de connaissances.
- Face à la nouvelle alerte, cette connaissance peut être retrouvée par l’analyste et intégrée au contexte exploité par le Copilot pour sa pré-analyse.
Il ne s’agit pas de considérer automatiquement que deux situations similaires ont nécessairement la même explication. Il s’agit de ne pas perdre ce qui a déjà été appris et de donner à l’analyste les éléments nécessaires pour décider plus rapidement ce qui mérite une nouvelle investigation.
Une base de connaissances qui s’enrichit à chaque analyse
La valeur de cette fonctionnalité se construit dans le temps.
Chaque menace transformée en Use Case vient enrichir la connaissance disponible sur l’environnement du client. Chaque analyse menée aujourd’hui peut alors servir de référence pour celles de demain. Pour les analystes, c’est un historique qualifié sur lequel s’appuyer. Pour le Copilot LLM, une source de contexte issue de cas réels. Et pour le client, une manière de capitaliser sur la connaissance construite au fil des échanges avec le SOC.
« C’est un actif qui se construit, et qui vous appartient. La base de connaissances la plus utile, c’est celle qui croise les deux regards : l’analyse technique de l’ingénieur SOC et le contexte métier du client. »
Mathieu, Directeur R&D ITrust